
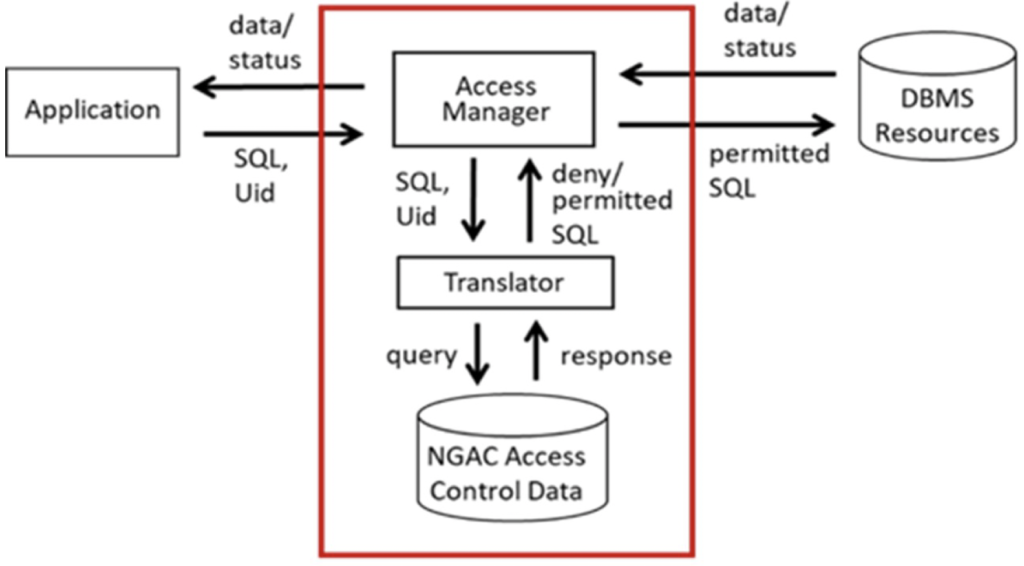

El Instituto Nacional de Estándares y Tecnología de Estados Unidos está explorando un cambio en la forma de proteger la información almacenada: trasladar parte del control de acceso desde las aplicaciones hacia la propia capa de datos.
La propuesta aparece en el informe interno IR 8611, publicado el 27 de agosto. El documento estudia m-NGAC, una implementación del marco Next Generation Access Control que busca aplicar políticas de forma consistente aunque los datos sean consultados desde programas, herramientas de reportes, editores SQL o conexiones directas. El resumen oficial del NIST describe el trabajo como una nueva aproximación, no como una obligación regulatoria.